เปิด Policies#
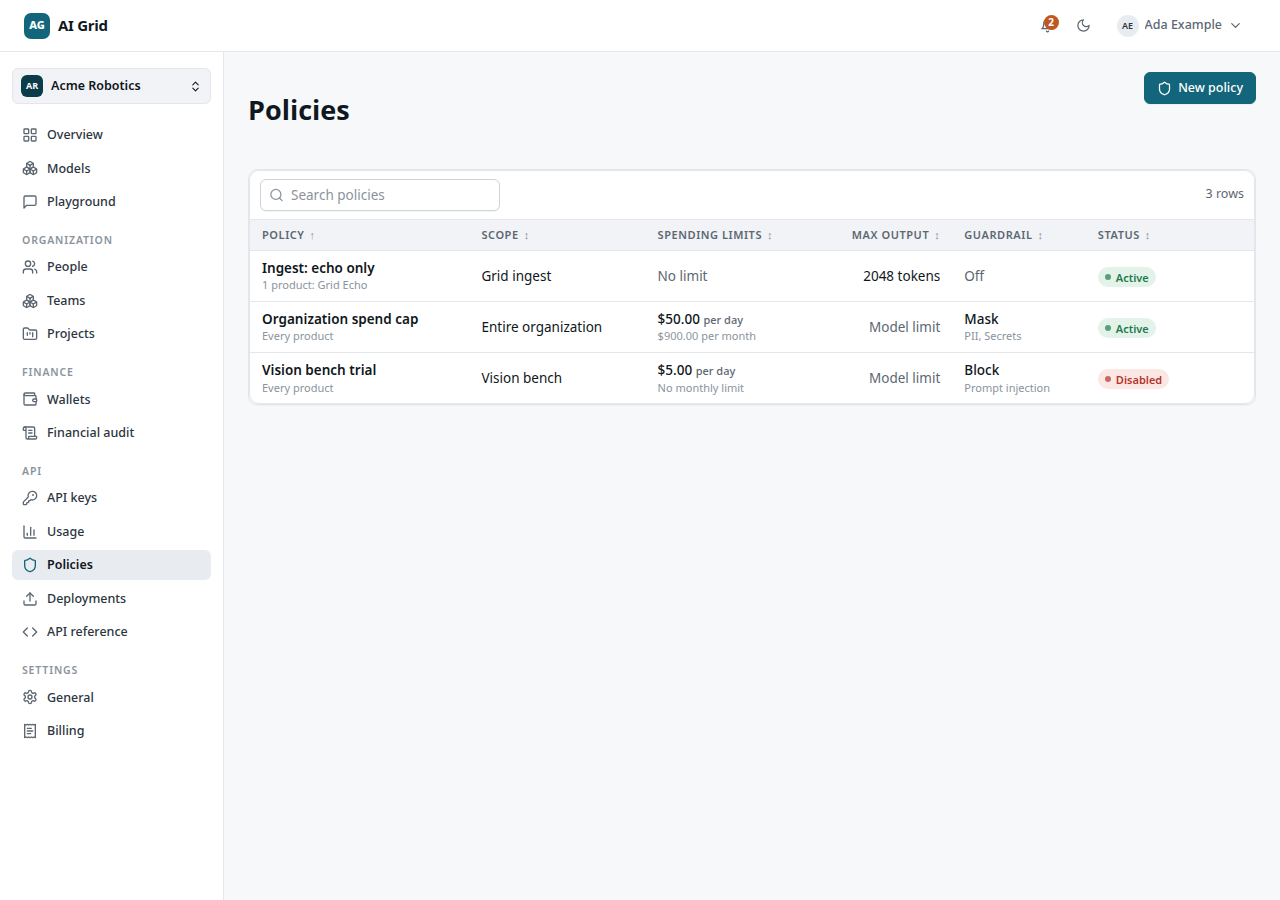
เปิด Policies ใต้กลุ่ม API ในแถบด้านซ้าย ตารางแสดง:
| คอลัมน์ | ความหมาย |
|---|---|
| Policy | ชื่อ |
| Scope | Entire organization หรือหนึ่งโปรเจกต์ |
| Spending limits | เพดาน USD รายวัน / รายเดือน |
| Max output | เพดาน output token |
| Guardrail | Off / Observe / Mask / Block พร้อม rule packs |
| Status | เปิดหรือปิด |
เมนูแถวมี Edit, Disable (หรือ Enable) และ Delete พร้อมเหตุผลที่เป็นตัวเลือก
สร้างนโยบาย#
คลิก New policy แล้วกรอกแผง:
- Name — ชื่อที่คุณจำได้เมื่อตรวจสอบ audit ภายหลัง
- Scope — Entire organization หรือโปรเจกต์เดียว เวิร์กสเปซส่วนบุคคลซ่อนการตั้งค่าโปรเจกต์
- Allowed products — allowlist ที่เป็นตัวเลือก เมื่อนโยบายที่ใช้งานอยู่หลายข้อระบุ allowlist รายการจะ ตัดกัน การเรียกต้องอยู่ในทุกรายการจึงผ่าน
- Daily limit / Monthly limit — เพดาน USD ของยอดใช้จ่ายที่คิดแล้ว reservation ที่ค้างอยู่ (ยัง held) นับรวมในเพดาน แม้ข้ามขอบเขตวัน/เดือน UTC
- Max output tokens — เพดานความยาวคำตอบแบบตายตัว
- Content guardrail mode + Rule packs (สูงสุด 3):
- Off — ไม่คัดกรอง
- Observe — นับและตรวจสอบรายการที่ตรง แต่ไม่เปลี่ยนแปลง
- Mask — ปกปิดเนื้อหาที่ตรงก่อน dispatch
- Block — รายการที่ตรงปฏิเสธการเรียกก่อน reservation
คลิก Save นโยบายใช้กับการเรียกครั้งถัดไป admission จะประเมินนโยบายที่ใช้งานอยู่ซ้ำภายใน transaction จึงมีผลทันที แม้กับคำขออื่นที่กำลังทำงานอยู่
การรวมขีดจำกัด#
- นโยบายที่ใช้งานอยู่และใช้กับการเรียกทุกข้อยังมีผลพร้อมกัน นโยบายเป็นข้อจำกัด ไม่ใช่กระเป๋าเงินหรือ authority grant จึงทำได้เพียงจำกัดสิ่งที่ผู้เรียกทำได้ ไม่สามารถเพิ่มสิทธิ์
- การเรียกต้องอยู่ในทุกเพดานที่ใช้: ยอดรายวัน/เดือน, max output และ allowlist ที่ตัดกัน
- guardrail packs คัดกรองข้อความที่ผู้ใช้ส่งด้วย pattern heuristics (PII, secrets, injection) การเรียกที่ถูก block ถูกปฏิเสธก่อนเงินเคลื่อน
ขีดจำกัดตามจริง#
- เพดานนโยบายเป็น daily/monthly เท่านั้น เพดาน weekly และ lifetime มีสำหรับ API keys แต่ไม่มีใน named policies
- guardrails ใช้กับข้อความที่คุณส่ง ไม่ตรวจคำตอบจาก provider
- การปิดหรือลบนโยบายจะถูกตรวจสอบพร้อมเหตุผลที่คุณให้
ดูด้านการเงินที่ข้อจำกัดเหล่านี้ปกป้องได้ที่ กระเป๋าเงินและการตรวจสอบทางการเงิน